แถมยังมีการแฮกระบบควบคุมความเย็นของซูเปอร์มาร์เกต ในฝรั่งเศส รวมไปถึงความปั่นป่วนในระบบสถาบันการเงินในหลายประเทศ หรือแม้กระทั่งกรณีที่ไมโครซอฟท์ล่ม ซึ่งยิ่งซ้ำเติมความโกลาหลที่เกิดขึ้นให้มากขึ้นไปอีก
ส่วนฝั่งเอเชีย ก็ไม่น้อยหน้า ทาง NTT Docomo ยืนยันข้อมูลลูกค้ารั่ว สูงสุดราว 300,000 รายการ หลังตรวจพบการเข้าถึง My docomo และร้านค้าออนไลน์ โดยไม่ได้รับอนุญาต โดยในไทย สด ๆ ร้อน ๆ ก็หนีไม่พ้นเมื่อทางการบินไทยระบุว่า ข้อมูลจองตั๋วของลูกค้า ประมาณ 60,529 รายการอาจถูกเข้าถึงผ่าน Amadeus ที่เป็นผู้ให้บริการระบบสำรองที่นั่งและบริการผู้โดยสารของการบินไทย นอกจากนี้ในช่วงที่ผ่านมา ทาง Apple ยังได้ส่งคำแจ้งเตือนถึงผู้ใช้ iPhone ในไทย ให้ระวังตกเป็นเป้าสปายแวร์ ด้วย แสดงให้เห็นว่า “ภัยไซเบอร์” ไม่ใช่เรื่องไกลตัวอีกต่อไป!
ร้อนถึง “อนุทิน ชาญวีรกูล” นายกรัฐมนตรี ได้สั่งการให้ เลขาธิการสภาความมั่นคงแห่งชาติ (สมช.) ประสานสำนักงานคณะกรรมการการรักษาความมั่นคงปลอดภัยไซเบอร์แห่งชาติ (สกมช.) กระทรวงดิจิทัลเพื่อเศรษฐกิจและสังคม (ดีอี) และหน่วยงานความมั่นคงที่เกี่ยวข้อง เพิ่มมาตรการยกระดับป้องกันข้อมูลและระบบดิจิทัลของประเทศจากการเจาะระบบของแฮกเกอร์
แนวโน้มการโจมตีมากขึ้น
พล.อ.ต.อมร ชมเชย อดีตเลขาธิการคณะกรรมการการรักษาความมั่นคงปลอดภัยไซเบอร์แห่งชาติ (สกมช.) และ
ผู้เชี่ยวชาญด้านไซเบอร์ซีเคียวริตี้ ระบุว่า การโจมตีจากภัยไซเบอร์ จะมีความรุนแรง และมีความซับซ้อนมากขึ้น โดยแฮกเกอร์ใช้ประโยชน์จาก AI และช่องโหว่ทางเทคโนโลยี เพื่อเจาะระบบเพื่อควบคุมอุปกรณ์ IoT จากระยะไกล ซึ่งการป้องกันให้รอดพ้นจากภัยไซเบอร์ก็ต้องเปลี่ยนทัศนคติว่า ภัยไซเบอร์ไม่ใช่เรื่องไกลตัว และยิ่งเมื่อมีการใช้งานเอไอแพร่หลายมากขึ้น แฮกเกอร์ก็ใช้เอไอ เป็นเครื่องมือในการโจมตี ดังนั้นเรื่องของ AI Governance หรือ ธรรมาภิบาลปัญญาประดิษฐ์ จึงเป็นสิ่งจำเป็นที่ต้องวางกรอบการกำกับดูแล หลักเกณฑ์ และกระบวนการควบคุมการพัฒนาและการใช้งาน เพื่อให้มั่นใจว่าเทคโนโลยีนี้ถูกนำไปใช้ได้อย่างปลอดภัย โปร่งใส มีความรับผิดชอบ และถูกต้องตามกฎหมาย
ไทยโดนแล้ว 3,264 ครั้ง
สำหรับประเทศไทย ข้อมูลจากหน่วยงานด้านความมั่นคงปลอดภัยไซเบอร์ระบุว่า ปี 66 พบเหตุการณ์โจมตี 2,245 ครั้ง ขณะที่ช่วง 9 เดือนของปี 69 (ม.ค.-ก.ย.) พบแล้วถึง 3,264 ครั้ง หรือเฉลี่ยวันละ 12 ครั้ง เพิ่มขึ้นอย่างมากเมื่อเทียบกับค่าเฉลี่ยวันละ 6.2 ครั้งในปี 66 สิ่งที่น่าห่วงยิ่งกว่าจำนวนครั้งที่ถูกโจมตี คือ ผลกระทบต่อระบบเศรษฐกิจไทย โดยผลวิเคราะห์พบว่า 10 อุตสาหกรรมสำคัญที่มีความเสี่ยงจากภัยไซเบอร์ มีมูลค่าทางเศรษฐกิจรวมกว่า 12.74 ล้านล้านบาท หรือคิดเป็น 67.1% ของจีดีพี โดยกลุ่มที่มีความเสี่ยงสูงมาก ได้แก่ ธุรกิจการเงินและธนาคาร พลังงานและสาธารณูปโภค ส่วนกลุ่มเสี่ยงสูง ได้แก่โรงพยาบาล โทรคมนาคม อุตสาหกรรมการผลิต ขนส่งและโลจิสติกส์ ตลอดจนบริการภาครัฐ
อีกกลุ่มที่ต้องจับตาคือ ผู้ประกอบการขนาดกลางและขนาดย่อม หรือ SMEs ซึ่งมีข้อจำกัดทั้งด้านงบประมาณ บุคลากร และระบบป้องกันภัยไซเบอร์ ทำให้มีความเปราะบางต่อการถูกโจมตี และอาจกลายเป็นช่องทางให้ภัยคุกคามลุกลามไปยังบริษัทคู่ค้าได้
ดีอียกระดับรับมือ
อย่างไรก็ตาม เมื่อมีการสั่งการจากนายกรัฐมนตรี ทาง“ไชยชนก ชิดชอบ” รมว.ดิจิทัลเพื่อเศรษฐกิจและสังคม (ดีอี) ก็เร่งยกระดับในการรับมือ โดยได้หารือกับผู้ประกอบการเทคโนโลยีระดับโลก ทั้ง แอปเปิล, ไลน์ และกูเกิล รวมถึงได้ประชุมร่วมกับภาครัฐและเอกชน ผู้ประกอบการในไทย ทั้งฝั่งโทรคมนาคม ฮาร์ดแวร์ และซอฟต์แวร์ ว่าวิกฤติทางไซเบอร์ที่เกิดขึ้น แต่ละฝ่ายมีแนวทางการรับมืออย่างไร เพื่อร่วมกันวางแนวทางจัดการวิกฤติไซเบอร์ที่อาจเกิดขึ้น โดยคาดว่าจะมีแผนปฏิบัติการที่มีความชัดเจนภายในเร็ว ๆ นี้
คลังวางเกราะการเงิน
ขณะที่หน่วยงานหลักด้านเศรษฐกิจของไทยทั้งกระทรวงการคลังและกระทรวงพาณิชย์ ได้เร่งปรับตัวและวางบทบาทเชิงรุกเพื่อปกป้องเสถียรภาพทางการเงินและการค้าระหว่างประเทศอย่างเร่งด่วน โดยกระทรวงการคลังวางบทบาทหลักในการเป็นเกราะป้องกันความมั่นคงทางการเงินและข้อมูลสำคัญของรัฐ ซึ่งมองว่าการใช้บุคลากรเฝ้าระวังเพียงอย่างเดียวไม่สามารถรับมือกับการโจมตีด้วยเอไอที่มีความเร็วและปริมาณมหาศาลได้อีกต่อไปจึงมีนโยบายผลักดันให้ทุกหน่วยงานในสังกัดยกระดับความปลอดภัยสู่ขั้นสูงสุด ด้วยการนำเทคโนโลยีเอไอเข้ามาใช้ตรวจจับและตอบโต้แฮกเกอร์แบบเรียลไทม์ พร้อมกำชับสถาบันการเงินขนาดใหญ่ของรัฐให้เพิ่มความแน่นหนาของระบบอีกชั้น เพื่อป้องกันความเสี่ยงที่อาจกระทบต่อความเชื่อมั่นของประชาชนและระบบเศรษฐกิจฐานราก
นอกจากนี้ยังให้ความสำคัญกับการปิดช่องโหว่จากปัจจัยภายนอกหรือ “ห่วงโซ่อุปทานทางดิจิทัล” ดังจะเห็นได้จากบทเรียนกรณีข้อมูลผู้โดยสารของการบินไทยรั่วไหล ซึ่งแม้ต้นตอจะไม่ได้เกิดจากระบบขององค์กรโดยตรง แต่มาจากผู้ให้บริการระบบสำรองที่นั่งภายนอก แต่กระทรวงการคลังได้วางแนวทางให้หน่วยงานและรัฐวิสาหกิจที่เกี่ยวข้องต้องเข้าไปตรวจสอบและเฝ้าระวังมาตรฐานความปลอดภัยของบริษัทคู่ค้าอย่างใกล้ชิดเพื่อให้มั่นใจว่าข้อมูลสำคัญของประชาชนจะไม่หลุดรอดออกไป
ดันผู้ส่งออกรู้ทันภัยไซเบอร์
สำหรับกระทรวงพาณิชย์ได้สวมบทบาทเป็นหน่วยเฝ้าระวังและพลิกวิกฤติให้เป็นโอกาสในภาคการค้าและการส่งออก โดยเฉพาะหลังเกิดเหตุแฮกเกอร์เจาะระบบตู้แช่ในซูเปอร์มาร์เกตในยุโรป จึงได้สั่งการให้ทูตพาณิชย์ติดตามสถานการณ์อย่างใกล้ชิดเพื่อประเมินผลกระทบต่อสินค้าส่งออกกลุ่มอาหารแช่แข็งของไทย แม้ในระยะสั้นอาจมีการชะลอรับมอบสินค้าบ้างระหว่างที่ห้างกำลังกู้ระบบ แต่ยังไม่พบการยกเลิกคำสั่งซื้อ และได้เร่งแจ้งเตือนผู้ส่งออกไทยให้เตรียมกำลังการผลิตไว้รองรับคำสั่งซื้อลอตใหม่ที่จะพุ่งสูงขึ้นเพื่อเติมสต๊อกที่เสียหาย รวมถึงผลักดันสินค้าอาหารแห้งและอาหารกระป๋องเข้าไปทดแทนในพื้นที่จำหน่ายชั่วคราว
ส่วนในระยะยาว ได้มุ่งยกระดับมาตรฐานผู้ส่งออกไทยให้เท่าทันภัยไซเบอร์ในโลกการค้ายุคใหม่ โดยแนะนำให้ผู้ประกอบการในกลุ่มสินค้าควบคุมอุณหภูมิ หันมาใช้เทคโนโลยีติดตามและบันทึกอุณหภูมิที่มีความปลอดภัยทางไซเบอร์สูง ควบคู่ไปกับการทำประกันภัยที่ครอบคลุมความเสียหายจากการถูกแฮก พร้อมเดินหน้าสร้างเครือข่ายโลจิสติกส์และจับมือกับพันธมิตรในยุโรปอย่างต่อเนื่อง เพื่อให้เป็นกลไกที่ช่วยขับเคลื่อนให้เศรษฐกิจไทยเดินหน้า รับมือกับสงครามไซเบอร์อย่างไม่สะดุด
ธปท.ปิดช่องเจาะการเงิน
อย่างไรก็ตามในส่วนของภัยคุกคามทางไซเบอร์ในภาคการเงินไทยที่มีความถี่ในการโจมตีสูงขึ้นอย่างต่อเนื่อง กลุ่มแฮกเกอร์ข้ามชาติจะพยายาม “ลองของ” เจาะทดสอบระบบสถาบันการเงินในไทยทุกวัน แต่ธนาคารแห่งประเทศไทย (ธปท.) ยืนยันว่าระบบของธนาคารพาณิชย์ไทยยังไม่ได้รับผลกระทบ ให้บริการได้ตามปกติ และประชาชนไม่จำเป็นต้องแห่ถอนเงินสดออกมาเก็บไว้ โดยแฮกเกอร์หันมาใช้เอไอค้นหาช่องโหว่และเจาะระบบอัตโนมัติด้วยความเร็วสูง รวมถึงโจมตีแบบทำให้ระบบล่ม หรือเรียกค่าไถ่ข้อมูล ซึ่งรูปแบบแฮกเกอร์ ธปท.ได้ยอมรับว่าส่วนใหญ่มาจากบุคคลภายนอก (Third-party) การโจมตีผ่านช่องโหว่ของคู่ค้า ผู้ให้บริการเครือข่าย หรือพันธมิตรทางธุรกิจที่เชื่อมต่อเข้ากับระบบหลักของธนาคาร
ทันทีที่เกิดกระแสเจาะระบบการเงินทั่วโลก ทาง ธปท. เรียกประชุมผู้บริหารสูงสุดด้านเทคโนโลยีสารสนเทศ ของสถาบันการเงินทุกแห่ง ร่วมกับสมาคมธนาคารไทย เพื่อสั่งการให้ติดตามภัยคุกคามใกล้ชิด และอัปเดตซอฟต์แวร์ทั้งหมดเป็นเวอร์ชันปัจจุบันทันที พร้อมกับกำชับให้ทุกธนาคารซ้อมแผนฉุกเฉินสำหรับระบบการชำระเงินอย่างสม่ำเสมอ เพื่อให้มั่นใจว่าหากเกิดเหตุขัดข้องจะสามารถกู้คืนบริการได้รวดเร็วที่สุด
แบงก์ขานรับออกมาตรการ
มาตรการของธนาคารพาณิชย์ที่ออกมา อาทิ ธนาคารกสิกรไทย ตั้งศูนย์เฝ้าระวัง 24 ชั่วโมง ชูระบบ ตรวจจับและกู้คืนทันที พร้อมเร่งอุดช่องโหว่และซ้อมแผนบริหารความเสี่ยงรองรับวิกฤติ, ธนาคารไทยพาณิชย์ ยกระดับศูนย์ปฏิบัติการความปลอดภัยไซเบอร์ 24 ชั่วโมง ใช้เครื่องมือสแกนประเมินและปิดช่องโหว่ระบบทันที ด้าน ธนาคารกรุงเทพ ทุ่มงบประมาณนำเทคโนโลยีเอไอมาเสริมกำแพงความปลอดภัย ปกป้องระบบการเงินและสินทรัพย์ของลูกค้า ส่วนธนาคารกรุงศรีอยุธยา เพิ่มงบประมาณด้านไอทีและไซเบอร์ปีละ 15-20% พร้อมแลกเปลี่ยนข้อมูลภัยคุกคาม ระดับภูมิภาค เฝ้าระวังการโจมตีข้ามพรมแดน ฯลฯ”
ยกระดับเฝ้าระวัง
ขณะที่ความเคลื่อนไหวในตลาดทุนนั้น ทางสำนักงานคณะกรรมการกำกับหลักทรัพย์และตลาดหลักทรัพย์ (ก.ล.ต.) ได้ติดตามสถานการณ์ภัยคุกคามทางไซเบอร์อย่างใกล้ชิด โดยเตรียมความพร้อมของผู้ประกอบธุรกิจภายใต้การกำกับดูแลให้สามารถรับมือกับภัยคุกคามที่อาจเกิดขึ้น และดูแลความต่อเนื่องในการให้บริการ รวมถึงลดความเสี่ยงที่อาจส่งผลกระทบต่อผู้ลงทุนและตลาดทุน
โดยที่ผ่านมาได้มีหนังสือเวียนแจ้งเตือนให้เพิ่มความเข้มข้นในการเฝ้าระวังภัยคุกคามทางไซเบอร์ เน้นย้ำว่าการบริหารจัดการความเสี่ยงด้านเทคโนโลยีสารสนเทศและภัยคุกคามทางไซเบอร์มิใช่หน้าที่ของหน่วยงานที่รับผิดชอบด้านเทคโนโลยีสารสนเทศ เพียงฝ่ายเดียว แต่เป็นความรับผิดชอบของคณะกรรมการและผู้บริหารระดับสูงของแต่ละหน่วยงานในการกำหนดทิศทาง การจัดสรรทรัพยากร การติดตามประสิทธิผลของมาตรการควบคุม และการกำกับให้มีการแก้ไขข้อบกพร่องอย่างทันท่วงที
ทั้งนี้ตลาดหลักทรัพย์แห่งประเทศไทย (ตลท.) ในฐานะโครงสร้างพื้นฐานสำคัญของประเทศ ปัจจุบันได้มีการตรวจสอบระบบอย่างเข้มข้นและเฝ้าระวังตลอด 24 ชั่วโมง พร้อมปรับจูน ระบบให้เท่าทันสถานการณ์ เพราะเมื่อผู้ร้ายเปลี่ยน ก็ต้องเพิ่มความรู้ให้ทันกับสิ่งใหม่ ๆ รวมทั้งยังเชื่อมโยงและแลกเปลี่ยนข้อมูลกับเครือข่ายสถาบันการเงิน ธปท. และคณะกรรมการอย่างต่อเนื่อง รวมถึงมีแผนรับมือและขั้นตอนการรายงานเหตุฉุกเฉินแบ่งตามระดับความรุนแรงที่พร้อมปฏิบัติงานทันทีตลอดเวลาถือเป็นองค์ประกอบสำคัญที่อยู่ในแผนยุทธศาสตร์ ตลท.
แนวทางป้องกันของไทย
สำหรับแนวทางป้องกันภัยไซเบอร์ของไทยสามารถดำเนินการได้ 7 ด้านหลัก คือ การป้องกันมัลแวร์เรียกค่าไถ่ด้วยการสำรองข้อมูลและจัดทำแผนฟื้นฟูระบบ การยกระดับการป้องกันการโจมตีแบบ DDoS ในระบบธนาคาร การชำระเงินออนไลน์ และบริการภาครัฐ ควบคู่กับการเสริมความปลอดภัยให้โครงสร้างพื้นฐานสำคัญ เช่น ไฟฟ้า ประปา การบิน โรงพยาบาล โรงงานอาหาร และโลจิสติกส์ เพื่อไม่ให้เศรษฐกิจหยุดชะงัก
นอกจากนี้ต้องสนับสนุนเอสเอ็มอีให้เข้าถึงระบบความปลอดภัยต้นทุนต่ำผ่านมาตรการภาษีหรือเงินอุดหนุน เพิ่มงบประมาณและพัฒนาบุคลากรเพื่ออัปเกรดระบบที่ล้าสมัย รวมถึงขยายความร่วมมือกับอาเซียนและต่างประเทศในการแลกเปลี่ยนข้อมูลภัยคุกคามข้ามพรมแดน และผนึกกำลังภาครัฐ-เอกชนเพื่อรับมือสงครามลูกผสม ทั้งการโจมตีไซเบอร์ การก่อวินาศกรรม และการบิดเบือนข้อมูล
อย่างไรก็ตาม ณ จนถึงทุกวันนี้ แม้จะมีการระแวดระวังในทุกด้าน เพื่อป้องกันภัยไซเบอร์อย่างสูงสุดแล้ว แต่เอาเข้าจริง ก็ไม่มีใครคาดเดาอะไรได้ เพราะอย่าลืมว่าไทยก็เป็นหนึ่งในหลาย ๆ ประเทศ ที่ถูกโจมตีสูงสุดไม่น้อย ซึ่งทั้งหลายทั้งปวง ทุกฝ่ายต้องผนึกำลัง รวดเร็ว และทันสถานการณ์ อย่าปล่อยให้อดีตที่ต่างคนต่างทำกลับมาอีก ก่อนที่ทุกอย่างจะพินาศ!.
วาระสำคัญของแบงก์
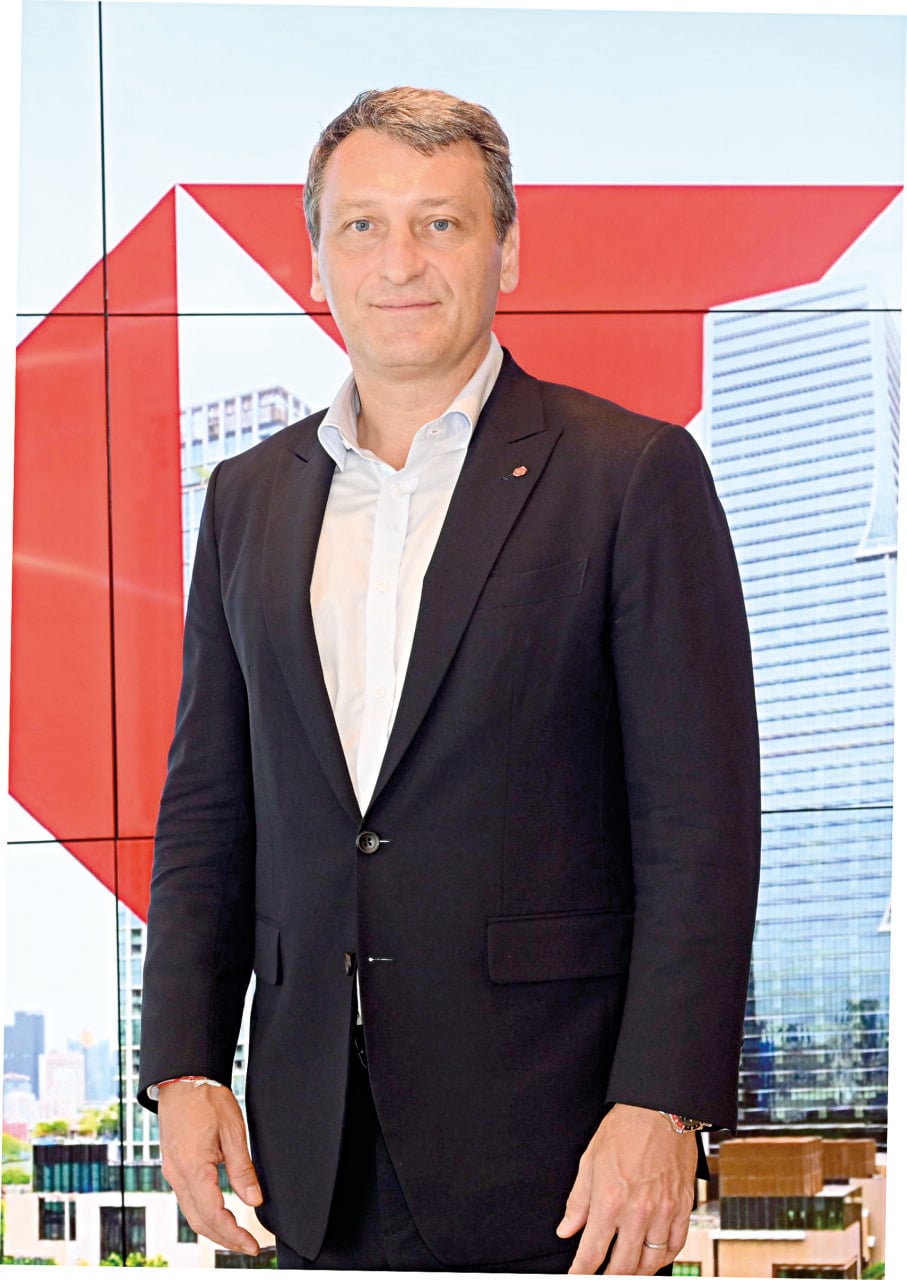
’จอร์โจ กัมบา“ ประธานเจ้าหน้าที่บริหารและกรรมการผู้จัดการกลุ่มลูกค้าธุรกิจ ธนาคารเอชเอสบีซี ประเทศไทยบอกว่า ภัยคุกคามทางไซเบอร์ถือเป็นวาระสำคัญอันดับต้น ๆ ที่ธนาคารให้ความสนใจและมีการวางแผนมาอย่างต่อเนื่องหลายปีแล้ว ไม่ใช่เรื่องใหม่ที่เพิ่งเริ่มต้น ซึ่งได้ขับเคลื่อน ตั้งแต่ผู้บริหารระดับสูงสุดและคณะผู้บริหารทั้งหมด แต่เดิมอาจมุ่งเน้นเฉพาะเรื่องทางการเงินหรือสภาพคล่อง แต่ในปัจจุบันเรื่องความปลอดภัยไซเบอร์ได้กลายมาเป็นเป้าหมายสำคัญหลักของธนาคาร เนื่องจากธนาคารและสถาบันการเงินต่าง ๆ ต่างมีความเสี่ยงที่จะเผชิญกับภัยคุกคามทางไซเบอร์ได้เช่นเดียวกัน ทั้งนี้ธนาคารเอชเอสบีซีได้พัฒนาระบบการคุ้มครองความปลอดภัยแบบหลายชั้น เพื่อคอยตรวจจับ เฝ้าระวัง และตอบสนองต่อภัยคุกคามได้อย่างเหมาะสมและมีประสิทธิภาพ
นอกจากนี้เน้นย้ำถึงเป้าหมายสำคัญของธนาคารในการเป็นธนาคารคู่ค้าที่ได้รับความไว้วางใจมากที่สุด ซึ่งปัจจัยสำคัญที่สุดในการสร้างความเชื่อมั่นให้กับลูกค้า คือการมีความสามารถในการปกป้องคุ้มครองความปลอดภัยของข้อมูลลูกค้าได้อย่างดีเยี่ยม พร้อมกันนี้ธนาคารยังได้แสดงความชื่นชมและเห็นพ้องกับทิศทางนโยบายของรัฐบาล ที่มุ่งเน้นการสร้างภูมิคุ้มกันและรับมือกับภัยคุกคามทางไซเบอร์ ซึ่งถือเป็นสัญญาณที่ดีและเป็นประโยชน์ต่อเสถียรภาพโดยรวมและล่าสุด ธนาคารเอชเอสบีซี ประเทศไทย ยังได้เปิดสำนักงานแห่งใหม่ที่วันแบงค็อก เชื่อว่าจะเป็นโอกาสให้สร้างก้าวใหม่ให้กับเอชเอสบีซี ประเทศไทย และยกระดับการให้บริการลูกค้า.
ซักซ้อมเหตุการณ์จำลอง
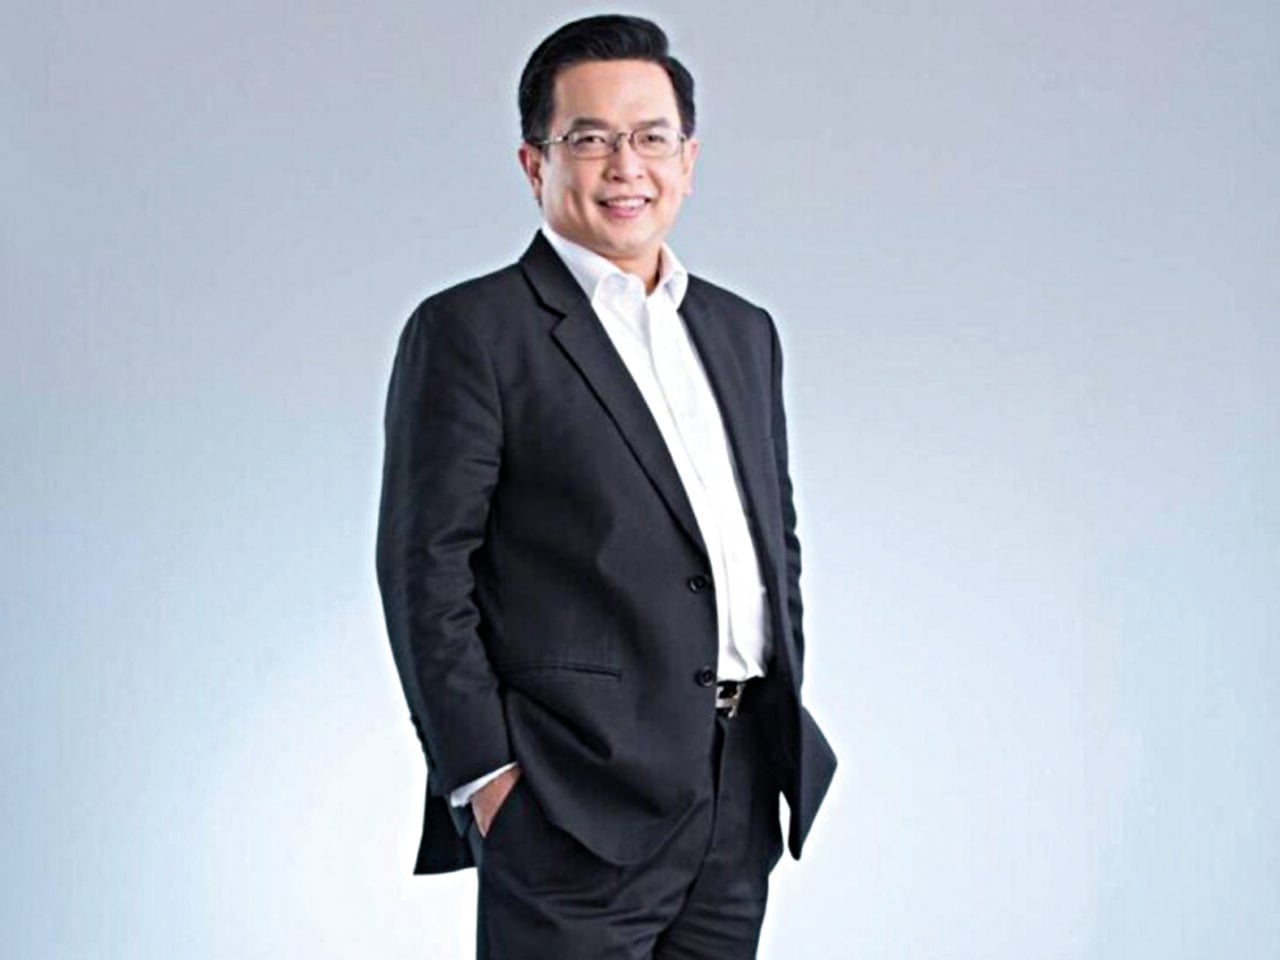
วินิจ วิเศษสุวรรณภูมิ ผู้อำนวยการสำนักงานเศรษฐกิจการคลัง (สศค.) ในฐานะโฆษกกระทรวงการคลัง บอกว่า ปัจจุบันความท้าทายจากภัยคุกคามทางไซเบอร์เปรียบเสมือนวิกฤติปัญหาระบบคอมพิวเตอร์ปี 2000 หรือยุควายทูเค (Y2K) ที่ความกลัวได้กระตุ้นให้เกิดการพัฒนาระบบป้องกัน ดังนั้น จึงต้องยกระดับความปลอดภัยให้ทันกับเทคโนโลยีคอมพิวเตอร์ควอนตัม ที่กำลังจะก้าวเข้ามาในอนาคตอันใกล้ ซึ่งกระทรวงการคลังถือเป็นหน่วยงานที่เผชิญการโจมตีบ่อยครั้ง เนื่องจากมีหน่วยงานที่ถือครองฐานข้อมูลขนาดใหญ่ เช่น กรมสรรพากร และหน่วยงานจัดเก็บภาษีอื่น ๆ ซึ่งกระทรวงได้ให้ความสำคัญกับการยกระดับความปลอดภัยขั้นสูงสุด
ที่ผ่านมากระทรวงได้ยกระดับความปลอดภัยขั้นสูงสุด โดยมีผู้เชี่ยวชาญด้านไซเบอร์ดูแลอย่างใกล้ชิด เช่น กรมสรรพากรที่มีข้าราชการระดับ 10 ทำหน้าที่เป็นที่ปรึกษาด้านเทคโนโลยี ขณะที่หน่วยงานที่เกี่ยวข้องได้จัดเตรียมการทดสอบและซักซ้อมสถานการณ์จำลอง คล้ายการซ้อมรบทางทหาร เพื่อปกป้องข้อมูลสำคัญของประชาชนอย่างมั่นคงโดยข้อมูลส่วนบุคคลที่อยู่ในความดูแลของหน่วยงานต่าง ๆ รวมถึงสถาบันการเงินเฉพาะกิจของรัฐ ต่างมีมาตรฐานความปลอดภัยระดับสูงและเป็นไปตามมาตรฐานสากล ยังได้ยกระดับมาตรการทางเทคนิคด้วยการทดสอบระบบเพิ่มเติม การวิเคราะห์และถอดบทเรียนจากเหตุการณ์ภัยคุกคามที่เกิดขึ้น เพื่อนำข้อมูลจากผู้เชี่ยวชาญมาประเมินประกอบการตัดสินใจปรับปรุงระบบอย่างต่อเนื่อง.
———————–
ทีมข่าวเศรษฐกิจ