สำนักข่าวต่างประเทศรายงานจากกรุงวอชิงตัน สหรัฐอเมริกา เมื่อวันที่ 22 ต.ค. ว่า มูลนิธิพีเอชพี ผู้พัฒนาและบำรุงรักษาภาษาคอมพิวเตอร์พีเอชพี (PHP) เผยแพร่ชุดอัปเดตความปลอดภัยเพื่อแก้ไขช่องโหว่ร้ายแรง 2 รายการที่ตรวจพบก่อนหน้านี้แล้ว พร้อมยอมรับว่าการแก้ไขช่องโหว่หนึ่งในนั้นล่าช้า และถือเป็นความล้มเหลวเชิงโครงสร้าง
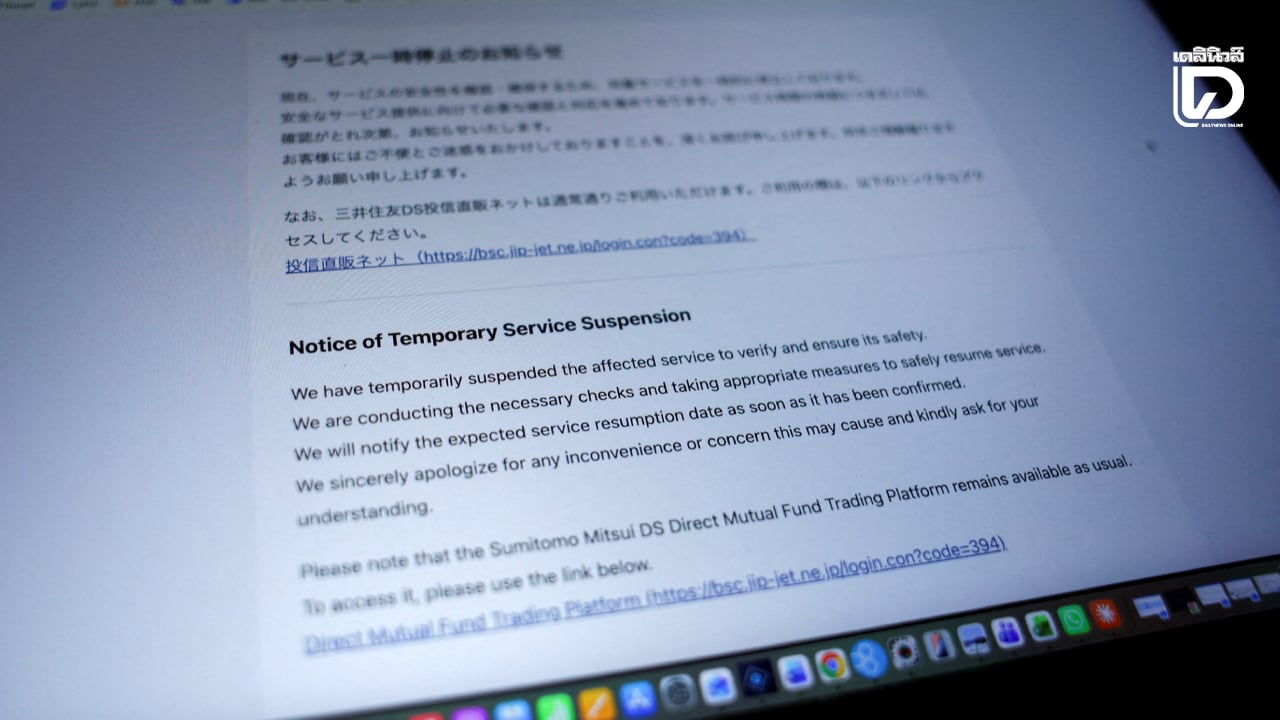
ก่อนหน้านี้ เว็บไซต์ของหน่วยงานรัฐบาลในยุโรปและภูมิภาคอื่น ๆ ไม่สามารถเข้าใช้งานได้ เมื่อวันพุธที่ผ่านมา หลังมีการเปิดเผยช่องโหว่ดังกล่าว ส่งผลให้ผู้ดูแลเว็บไซต์ทั่วโลกเร่งดำเนินมาตรการป้องกันระบบ เนื่องจากพีเอชพีเป็นภาษาคอมพิวเตอร์ที่ใช้พัฒนาเว็บไซต์จำนวนมาก และช่องโหว่ดังกล่าวอาจเปิดทางให้แฮกเกอร์โจมตีระบบได้
ทีมพัฒนาเผยแพร่แพตช์แก้ไขทั้งหมด 4 รายการ เพื่ออุดช่องโหว่ร้ายแรง 2 รายการ ซึ่งอาจเปิดโอกาสให้ผู้ไม่หวังดีสั่งประมวลผลโค้ดบนระบบที่มีช่องโหว่ได้ พร้อมแนะนำให้ผู้ใช้งานติดตั้งอัปเดตโดยเร็วที่สุด
Some government websites in Europe and elsewhere went offline after vulnerabilities in PHP, a widely used programming language, were uncovered using AI. Cybersecurity Reporter Raphael Satter explains why https://t.co/5Z2k5mTOnH pic.twitter.com/YuVKHrdJMw
— Reuters (@Reuters) October 22, 2026
รายงานของมูลนิธิพีเอชพี ระบุด้วยว่า นักวิจัยด้านความปลอดภัยพบสัญญาณแรกของข้อบกพร่องที่นำไปสู่ช่องโหว่หนึ่ง เมื่อปี 2567 แต่ในขณะนั้นยังไม่มีการระบุวิธีโจมตีที่ชัดเจน และมีปัญหาด้านความปลอดภัยอื่นที่เห็นผลกระทบเด่นชัดกว่า จึงทำให้การแก้ไขถูกเลื่อนออกไป
ความล่าช้าดังกล่าวสะท้อนถึงความล้มเหลวในโครงสร้างการทำงาน พร้อมระบุว่าการเผยแพร่แพตช์แก้ไขทำให้ผู้เชี่ยวชาญด้านความปลอดภัยกังวลว่า แฮกเกอร์อาจย้อนวิเคราะห์การเปลี่ยนแปลงในแพตช์ เพื่อค้นหาวิธีโจมตีระบบที่ยังไม่ได้ติดตั้งอัปเดต ก่อนเร่งใช้ประโยชน์จากช่องโหว่เหล่านั้น
ด้านสำนักงานความมั่นคงแห่งชาติสหรัฐ (เอ็นเอสเอ) เตือนว่า ช่องโหว่ลักษณะนี้มักเปิดทางให้ผู้โจมตีเข้าถึงระบบไฟล์หรือฐานข้อมูลของเซิร์ฟเวอร์ได้โดยตรง พร้อมแนะนำว่า หากองค์กรยังไม่สามารถติดตั้งอัปเดตได้ทันที ควรนำระบบที่มีความเสี่ยงออกจากการให้บริการชั่วคราว จนกว่าจะดำเนินมาตรการป้องกันได้อย่างครบถ้วน
ขณะที่สำนักงานความมั่นคงทางไซเบอร์และโครงสร้างพื้นฐานของสหรัฐ (ซีซา) ออกคำแนะนำให้องค์กรต่าง ๆ อัปเดตพีเอชพีทันที พร้อมระบุว่า ณ เวลาที่เผยแพร่คำเตือน ยังไม่พบการใช้ช่องโหว่ดังกล่าวโจมตีระบบจริง แต่ช่องโหว่เหล่านี้ยังคงเป็นความเสี่ยงต่อองค์กร หากปล่อยให้ระบบไม่ได้รับการแก้ไขความปลอดภัย.
เรียบเรียงโดย : ทีมข่าวต่างประเทศ
เครดิตภาพ : REUTERS