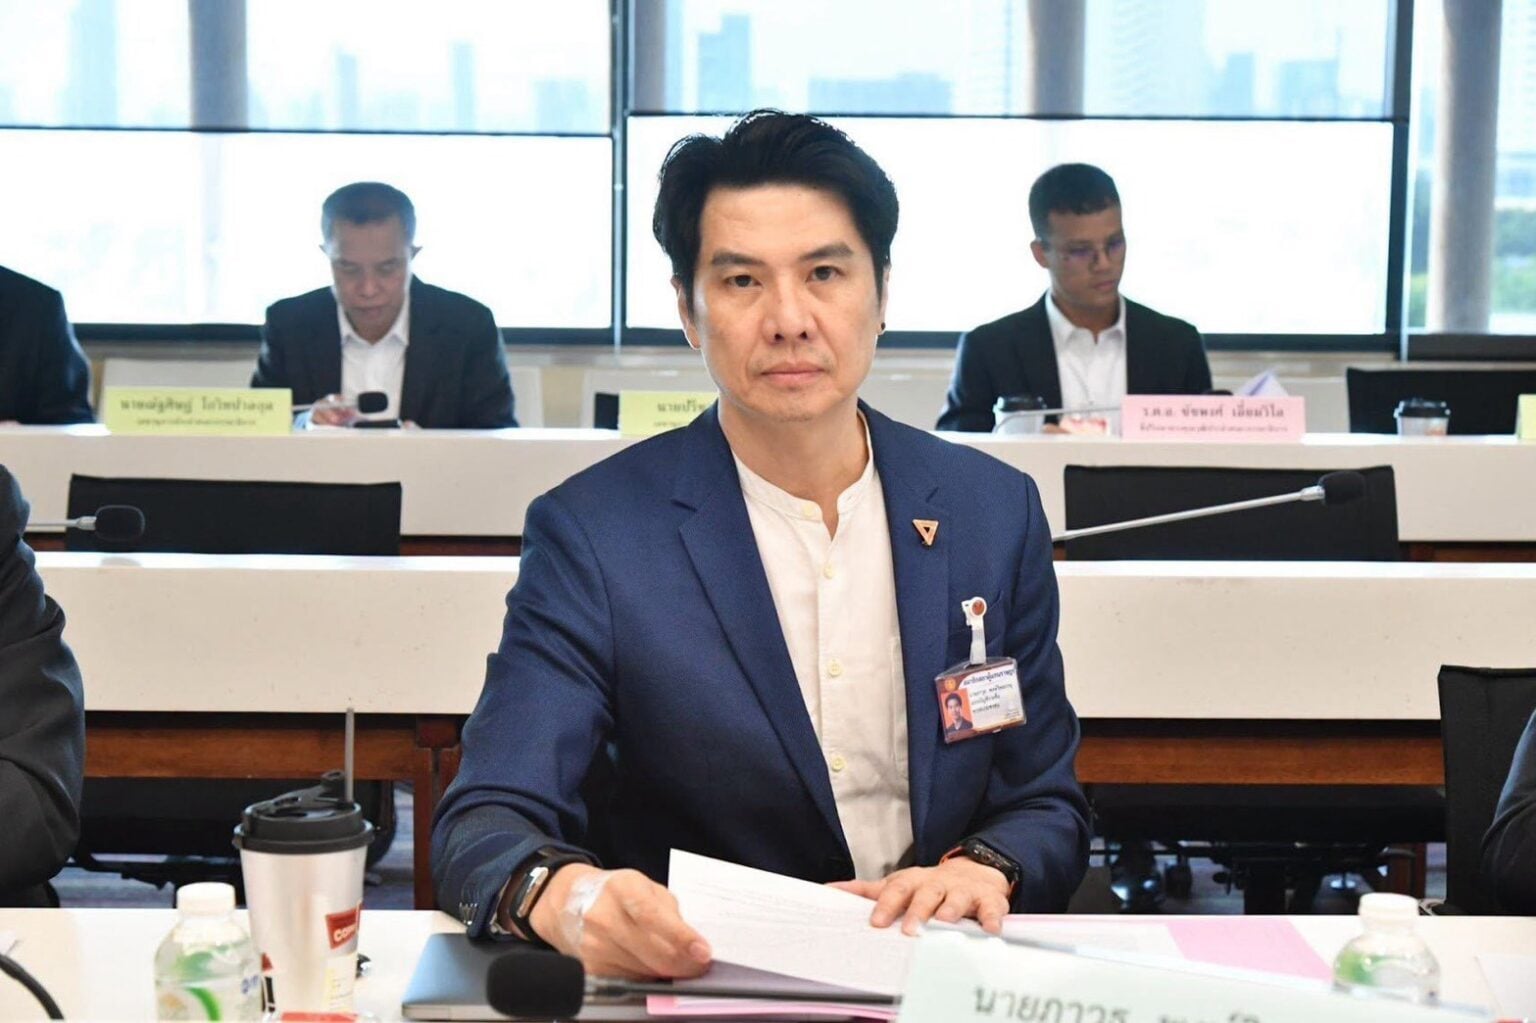
เมื่อวันที่ 3 พ.ย. 69 นายภาวุธ พงษ์วิทยภานุ สส.บัญชีรายชื่อ พรรคประชาชน (ปชน.) โพสต์ผ่านเฟซบุ๊ก ภายหลัง 2 หัวหน้าพรรคฝ่ายค้าน นายณัฐพงษ์ เรืองปัญญาวุฒิ หัวหน้าพรรค ปชน. และนายอภิสิทธิ์ เวชชาชีวะ หัวหน้าพรรคประชาธิปัตย์ (ปชป.) ถูกโจมตีด้วยสปายแวร์ “เพกาซัส” ว่า รัฐไทยเคยซื้อ Pegasus 247 ล้าน วันนี้ผู้นำฝ่ายค้าน 2 พรรคถูกเตือนว่าอาจโดนเจาะมือถือ ใครกำลังแอบดูเราอยู่?
ลองนึกภาพว่ามีใครบางคนสามารถแอบอ่าน LINE เราพิมพ์คุยกับใคร ฟังเสียงสนทนา เปิดกล้อง ดูรูปภาพ และรู้ตำแหน่งของเราได้ โดยที่เราไม่รู้ตัว แถมไม่ต้องกดลิงก์อะไรเลย! นี่คือความสามารถของ Pegasus (เพกาซัส) โปรแกรมสอดแนมที่พัฒนาโดยบริษัท NSO Group จากอิสราเอล ซึ่งระบุว่าขายให้เฉพาะหน่วยงานรัฐบาล แต่เทคโนโลยีนี้สามารถถูกนำไปใช้ สอดแนมนักการเมือง นักข่าว และประชาชนได้เช่นกัน
ล่าสุดวันที่ 2-3 พ.ย. 2569 คุณอภิสิทธิ์ เวชชาชีวะ และคุณเท้ง ณัฐพงษ์ ผู้นำฝ่ายค้านสองพรรค เปิดเผยว่าได้รับคำเตือนจาก Apple ว่า iPhone ของตนอาจตกเป็นเป้าหมาย การโจมตีด้วยสปายแวร์ระดับสูง ซึ่งเกิดขึ้นในช่วงที่ฝ่ายค้านกำลังเตรียมอภิปรายไม่ไว้วางใจรัฐบาลพอดี แม้ยังไม่ทราบว่า ใครเป็นผู้โจมตี หรือเจาะเครื่องสำเร็จหรือไม่
แต่รู้ไหมว่า ประเทศไทยเคยใช้งบประมาณแผ่นดินซื้อ Pegasus มาแล้วจริงๆ! จากข้อมูลของ iLaw ที่เปิดเผยคำให้การของสำนักงานตำรวจแห่งชาติ (ตร.) ต่อศาลปกครอง ระบุว่า กองบัญชาการตำรวจปราบปรามยาเสพติด (บช.ปส.) เคยจัดซื้อ Pegasus ด้วยงบปี 2557 วงเงิน 247.5 ล้านบาท โดยตำรวจชี้แจงว่าใช้ปราบปรามยาเสพติด และหยุดใช้ตั้งแต่ ต.ค. 2563 เพราะไม่มีงบบำรุงรักษา
แต่ในปี 2565 Citizen Lab ร่วมกับ iLaw และ DigitalReach กลับเปิดเผยหลักฐานว่า มีนักกิจกรรม นักวิชาการ และคนทำงานภาคประชาสังคมไทย อย่างน้อย 30 คน ถูก Pegasus เจาะมือถือจริงในช่วงปี 2563-2564 คำถามคือ ถ้าตำรวจหยุดใช้ตั้งแต่ปี 2563 แล้วใครเป็นผู้ใช้ Pegasus โจมตีคนไทยในปี 2564?
นอกจากนี้ บช.ปส. ยังเคยเสนอของบปี 2566 อีก 350 ล้านบาท เพื่อซื้อระบบข่าวกรองขั้นสูง ที่ถูกตั้งข้อสังเกตว่ามีความสามารถคล้าย Pegasus ก่อนที่กรรมาธิการ (กมธ.) งบประมาณจะตัดงบนี้ออกไป (เอาจริงๆ มีอีกหลายหน่วยงาน)
“ผมไม่ได้กล่าวหาว่ารัฐบาลปัจจุบัน เป็นผู้สั่งเจาะมือถือฝ่ายค้าน เพราะยังไม่มีหลักฐาน แต่เมื่อรัฐไทยเคยซื้อเครื่องมือนี้จริง และวันนี้ผู้นำฝ่ายค้านสองพรรคได้รับคำเตือนเรื่องสปายแวร์ รัฐบาลต้องให้คำตอบที่ชัดเจน” นายภาวุธ กล่าว
ทุกวันนี้ยังมีหน่วยงานรัฐใดใช้ Pegasus หรือโปรแกรมสอดแนม ลักษณะเดียวกันอีกหรือไม่? ใช้งบประมาณไปเท่าไร? ใครอนุมัติให้ใช้ และใครตรวจสอบ? ส่วนที่รัฐมนตรีดิจิทัลฯ แนะนำว่าอย่ากดลิงก์แปลกๆ นั้น คิดว่ายังไม่ตรงประเด็น เพราะสปายแวร์ระดับนี้สามารถเจาะมือถือแบบ Zero-click ได้ โดยไม่ต้องให้เจ้าของเครื่องกดอะไรเลย ถือว่าเป็นเทคนิคที่โหดที่สุด.! เพราะ “แค่รู้เบอร์โทร” ก็สามารถใช้เทคโนโลยีนี้ เจาะเข้าไปในมือถือของเป้าหมายได้เลย.!
นายภาวุธ ระบุด้วยว่า เรื่องนี้ไม่ใช่แค่ความปลอดภัยของนักการเมือง แต่รวมถึงประชาชนที่ส่งข้อมูลร้องเรียน นักข่าวที่ปกป้องแหล่งข่าว และคนที่กล้าเปิดโปงการทุจริต หากมือถือฝ่ายค้านถูกเจาะ ข้อมูลของคนเหล่านี้ก็อาจตกอยู่ในอันตรายด้วย สำหรับประชาชนทั่วไป ควรอัปเดตมือถือให้เป็นเวอร์ชันล่าสุด ผู้ที่มีความเสี่ยงสูงสามารถเปิด Lockdown Mode บน iPhone หรือ Advanced Protection บน Android รุ่นที่รองรับ และหากได้รับคำเตือนจาก Apple หรือ Google ควรให้ผู้เชี่ยวชาญตรวจสอบทันที
“เทคโนโลยีของรัฐต้องมีไว้ปกป้องประชาชน ไม่ใช่สอดแนมประชาชน รัฐบาลต้องตอบให้ได้ว่า วันนี้ใครมีอำนาจสอดแนมคนไทย และใครกำลังตรวจสอบคนที่มีอำนาจเหล่านั้น? เพราะนี่ไม่ใช่แค่เรื่องความปลอดภัยของมือถือ แต่คือเรื่องสิทธิเสรีภาพและประชาธิปไตยของคนไทยทุกคนครับ” นายภาวุธ กล่าว